
使用 K8S 或 Docker 快速部署 dnsmasq
本文介绍通过 Docker 部署 dnsmasq 作为内网 DNS 服务器,集中管理多台服务器的域名解析,免去逐台修改 /etc/hosts 的繁琐操作。部署流程包括:创建 /data/dnsmasq 目录并生成 dnsmasq.conf,配置上游 DNS(阿里、腾讯、百度等)及自定义解析规则(如 address=/myhost.company/127.0.0.1),随后运行 jpillora/dnsmasq 容器并映射 53/udp 和 5380 端口,可设置控制台账号密码。客户端配置方面,Linux 在 resolv.conf 或 netplan 中添加 nameserver 172.31.0.53,Windows 在 VMnet8 网卡中填入 DNS 地址。若遇 53 端口被占用,可停用 systemd-resolved 服务。整体方案部署简单,一次更新即可同步全部域名解析,适合小规模服务器环境。

跨环境部署艺术:简化中间件连接策略
本文介绍了一种跨环境部署中间件的配置方法,旨在解决开发、测试、生产等多环境连接配置繁琐易错的问题。核心思路是通过1panel面板和dnsmasq实现统一的域名访问机制:为带控制台的中间件(如Nacos)配置浏览器访问域名(如nacos.dev.tanqidi.com),反向代理至其控制台端口;同时为程序连接配置独立域名(如app-nacos1.basic.tanqidi.com),仅由dnsmasq解析到对应IP。这样所有环境使用统一连接配置,无需手动修改,简化部署流程并提升稳定性。文中还演示了安装1panel、部署OpenResty、在dnsmasq中添加address解析记录等具体操作步骤。

若依管理系统:本地调试启动
本文介绍在已有Nacos、Redis、MySQL等中间件并配置DNS域名解析的基础上,部署RuoYi-Cloud v3.6.4微服务项目的完整流程。前置要求包括具备Git及IDE操作能力,建议从官方仓库Fork代码并按tag创建分支。核心步骤包括:全局替换Nacos连接地址为自定义域名;初始化Nacos数据库,导入配置SQL并修改所有配置项中的中间件地址;创建ry-cloud数据库导入业务SQL;后端逐个启动微服务注册至Nacos;前端用WebStorm打开ruoyi-ui,需修复动态路由require的bug,安装Node.js 16后通过npm镜像安装依赖并运行。文章强调需仔细检查所有Nacos配置项,并提供了可直接运行的分支作为备用。读者可据此实现若依微服务版全栈本地运行。
若依管理系统:Docker部署最佳实战
本文介绍使用Jenkins流水线Docker部署若依Cloud项目。前置条件包括完成Jenkins配置指南与若依本地调试,代码仓库已内置各服务Dockerfile。部署时需在Nacos创建dev命名空间并克隆默认配置,否则容器部署会异常。流程以ruoyi-auth为例,涵盖源码管理、构建环境、执行shell(Maven打包、sed改端口)、Docker Build and Publish及触发下游部署,其余模块(gateway、file、gen、job、system、monitor)操作类似。前端ruoyi-ui需新增nodejs-nvm构建节点,并配置1Panel域名反向代理与dnsmasq解析。最终所有流水线构建通过,服务成功部署至172.31.0.123节点并注册Nacos,域名访问正常。

若依管理系统:Kubernetes部署最佳实战
本文介绍如何利用KubeSphere DevOps功能实现若依(RuoYi)前后端项目的自动化构建与UAT环境部署。步骤包括:先在Kubernetes中部署Nacos、Redis、MySQL等中间件并初始化数据库,其中Nacos需创建uat命名空间并克隆默认配置;再通过修改CoreDNS规则,将通用域名映射至集群内部服务域名。随后创建企业空间、项目及DevOps项目,配置Gitee、阿里云镜像仓库和kubeconfig凭证;分别编写ruoyi-service与ruoyi-ui两条流水线,完成拉码、编译、镜像构建推送及部署,其中用sed将Dockerfile中的dev替换为uat。最终通过NodePort端口30889访问前端。此外可按appType标签配置NetworkPolicy限制访问来源,提升安全性。
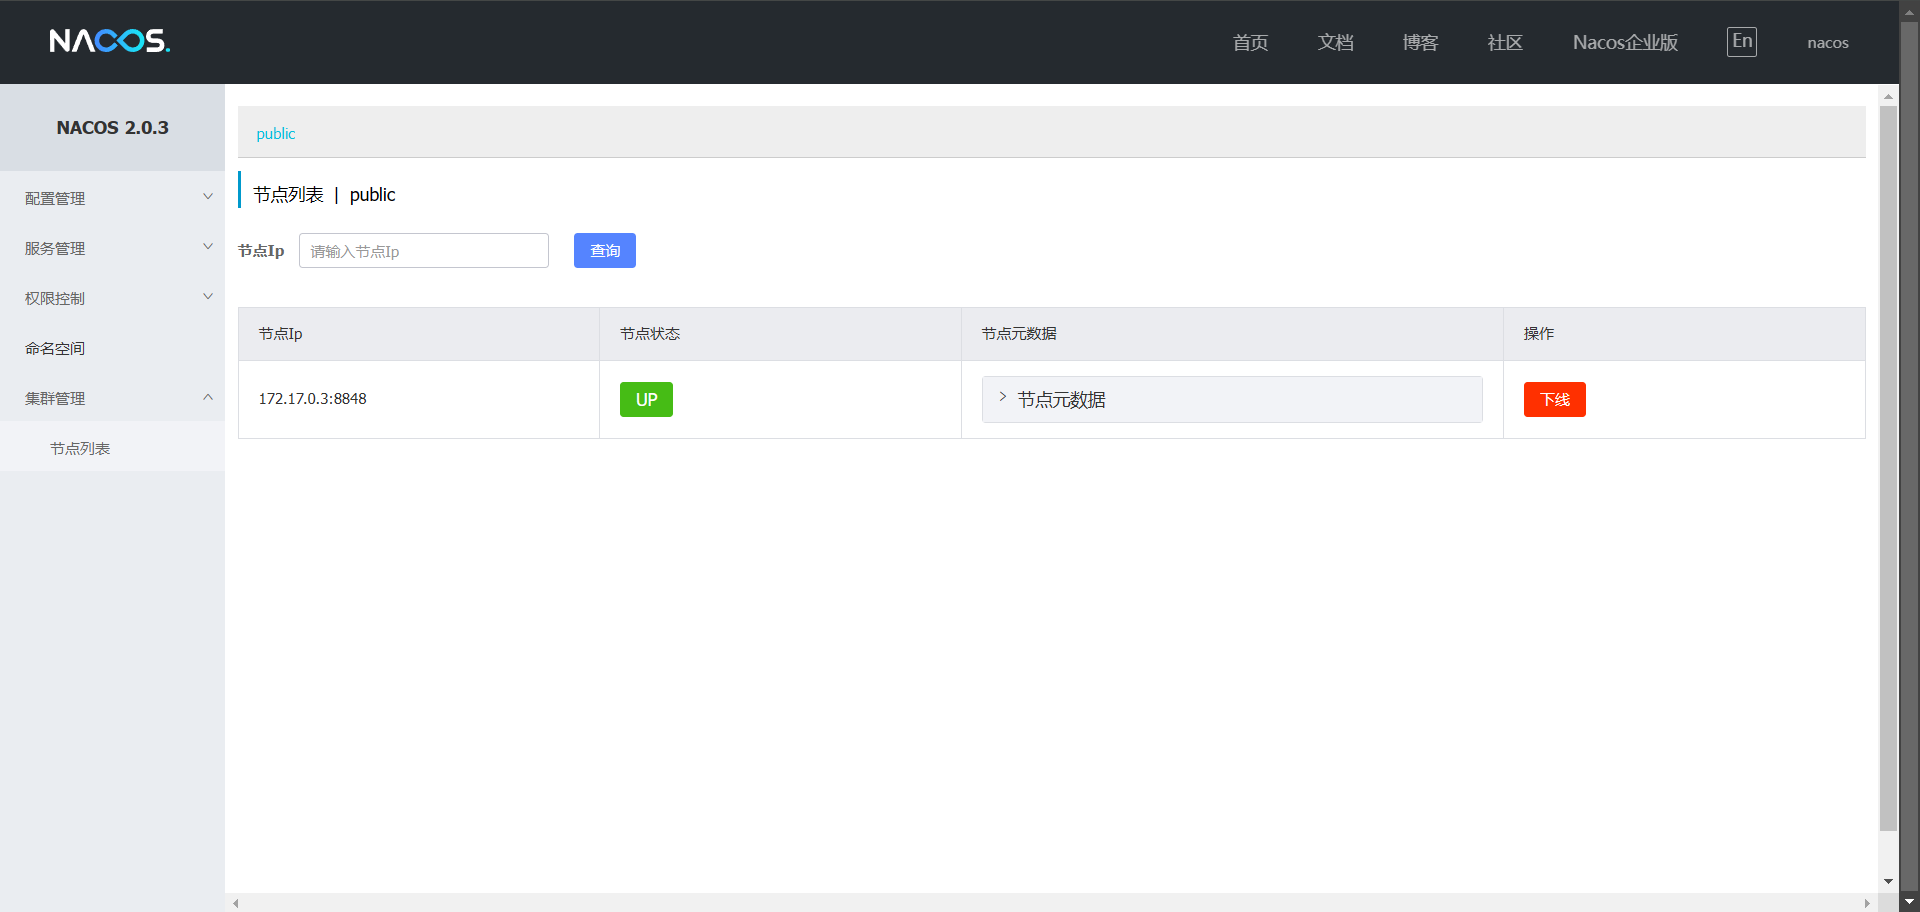
使用 K8S 或 Docker 快速部署 Nacos
本文介绍Nacos 2.0.3以MySQL为存储的部署方案,覆盖Docker与Kubernetes两种方式。部署前需准备Ubuntu Server、Docker环境,并规划MySQL连接地址。Docker部署需先创建nacos数据库并导入初始化SQL,再通过docker run启动容器,配置standalone模式、MySQL连接信息及8848等多端口映射。Kubernetes部署则分三步:用Secret保存数据库配置,创建Deployment运行nacos-server镜像,并通过NodePort类型的Service暴露访问端口。文章提供可直接使用的YAML清单和命令,帮助读者快速在单机或K8s集群中落地Nacos服务。
使用 K8S 或 Docker 快速部署 Redis
文章介绍了Redis的两种部署方式:Docker部署和Kubernetes部署。前置要求是已完成任意版本Docker的二进制部署。Docker方式通过创建宿主机目录、编写包含appendonly、端口、绑定地址及密码(requirepass 123456)的配置文件,然后运行redis:6.2.5容器并挂载配置与数据目录。Kubernetes方式在namespace basic下依次创建ConfigMap(同上的Redis配置)、Deployment(单副本,挂载PVC存储数据、ConfigMap作为配置文件,使用redis:6.2.5镜像及redis-server命令)、Service(NodePort类型,端口31590映射6379)。两种方式均支持开启AOF持久化并设置访问密码,Kubernetes部署需自行调整存储类相关配置,最终通过NodePort方式连接Redis服务。
使用 K8S 或 Docker 快速部署 MySQL8 数据库
本文介绍MySQL 8.0.20的部署与备份实践。Docker部署通过docker run挂载数据与配置目录,设置utf8mb4字符集;备份前建议创建专用只读账号,避免使用root和弱密码,并提供循环导出各库并打包、定期清理过期备份的脚本。Kubernetes部署涵盖Secret、ConfigMap、Deployment、Service及CronJob定时备份,使用NFS存储备份文件。异常处理部分:若遇初始化报错,可加--privileged=true以超级权限运行;MySQL 8默认caching_sha2_password加密可能使旧客户端认证失败,可改用mysql_native_password,但生产环境禁止root远程连接。整体来看,8.x部署比5.x更复杂,需注意权限与兼容性配置。
一键etcd快速备份与恢复脚本
本文针对etcd因意外宕机导致损坏无法启动的问题,介绍了完整的备份与恢复方案。作者强调无备份时宕机可能造成集群不可恢复,因此需提前通过定时任务进行快照备份。文章提供了主机环境下的etcdctl snapshot save备份脚本及对应的单机、集群还原脚本,还原前需删除/var/lib/etcd数据目录并设置正确的证书、集群成员参数;同时给出了基于kubeadm部署的容器环境备份脚本和crontab定时配置,脚本会按节点自动定位etcd Pod。最后列出异常处理建议,如遇到“connect: no route to host”时清空防火墙规则即可恢复,并提醒读者操作前检查证书路径等关键参数。