
AI开发利器Cursor:一键开启高效开发新纪元
作者曾因学习多种编程语言和技术框架陷入“学了忘、忘了学”的循环,难以全面掌握。如今借助AI工具Cursor,以精准提问交互,即可调用已有技能轻松完成复杂任务。文中展示了两个实例:前端开发中,用Cursor仿制AI知识库与工具页面,效果出色且实现自适应,几乎无需手动调整代码;安卓开发中,将项目目录导入Cursor,配合AndroidStudio构建运行,同样能实现理想效果。核心观点是AI改变了传统开发模式,让作者从反复遗忘的痛苦中解放,能够聚焦创意并高效产出作品。读者可借鉴此方式,用AI辅助前端与安卓开发,提升效率并降低多技能学习负担。

Jenkinsfile Pipeline
本文介绍了一个Node.js项目的Jenkins流水线配置,用于解决构建偶发失败的问题。流水线新增了布尔参数`CLEAR_CACHE`,当置为true时,会在编译前执行`npm cache clean --force`彻底清除npm缓存,从而避免因缓存导致的构建异常。流水线支持选择发布环境(UAT-CICD或UAT-CD),包含拉取代码、npm构建、打包镜像、推送Harbor及部署K8s等阶段。关键点包括:通过参数动态控制是否清缓存,编译前打印版本与环境信息,UAT-CD模式直接使用指定镜像版本跳过构建。该方案可在不修改代码的前提下,灵活应对构建缓存问题,提高构建成功率。

haproxy、keepalived安装与配置
本文介绍在 CentOS 7.9 上部署 HAProxy 与 Keepalived 实现 Kubernetes API Server 高可用的方法。HAProxy 以 TCP 模式监听 6443 端口,采用 roundrobin 轮询将请求分发至三个 kube-apiserver 节点,并通过 /healthz 健康检查确保只有返回 ok 的节点接收流量,连续失败节点会被自动摘除。Keepalived 通过 VRRP 协议管理虚拟 IP(172.31.0.100),主备节点配置优先级与认证,并利用自定义脚本检测 haproxy 进程,异常时主动降级或停止自身触发故障转移。文章提供完整配置文件与启动命令,包含多播改单播及防火墙检查注意事项,能帮助读者构建稳定、可自动故障切换的 Kubernetes 入口负载均衡层。
etcd集群安装与配置
本文介绍在 CentOS 7.9 上部署三节点 etcd 集群的完整流程。前置需完成 CentOS 安装配置。首先使用 cfssl 工具,通过 `-ca` 和 `-ca-key` 引用已有 CA 证书及私钥为 etcd 签发证书;下载 etcd v3.5.2 并安装至 /usr/local/bin。接着为三个节点分别创建 etcd.conf,配置集群成员、监听地址等,并创建 etcd.service 系统服务。然后将证书、服务文件和二进制分发到各节点,启动集群。最后使用 etcdctl 验证集群状态,包括健康检查、性能测试、成员列表和节点状态,确认集群运行正常。注意启动前需关闭 firewalld 和 iptables。
二进制部署containerd与优化配置
本文介绍在 CentOS 7.9 上部署 Containerd 的完整流程。首先下载 cri-containerd-cni-1.7.23 压缩包并解压至系统根目录,生成默认配置,需开启 systemd_cgroup 并将 pause 镜像替换为阿里云镜像源。文中提供可直接使用的完整配置文件,包含镜像加速与 Harbor 私有仓库配置。随后优化 runc:下载 v1.2.3 替换原版,解决 seccomp_notify_respond 符号错误。最后说明代理配置方法,通过创建 http-proxy.conf 设置 HTTP/HTTPS 代理及 NO_PROXY 白名单,注意该配置仅适用于开发测试环境。按步骤操作可完成 Containerd 基础部署并适配 Kubernetes 使用。
Kubernetes构建指南:ingress-nginx配置与实践
本文介绍了在 Kubernetes 集群中部署 ingress-nginx v1.3.1 的流程与关键配置:需将 externalTrafficPolicy 改为 Cluster,服务类型设为 LoadBalancer 以搭配 MetalLB/OpenELB;并提供了国内镜像源 YAML。同时展示如何通过 server-snippet 实现临时维护页面,在不停止服务的情况下拦截外部流量。文章重点解释了 ingress-nginx 默认禁止 snippet 注解的原因——安全风险高、存在 CVE 漏洞历史、多租户场景下可能越权;但实际业务常需自定义 header、特殊 rewrite、缓存/限流等官方注解未覆盖的功能。解决方案是由集群管理员显式启用 allow-snippet-annotations 并设置 annotations-risk-level,或关闭 Admission 校验,在安全与灵活性间取得平衡。读者可据此安全、合规地使用 snippet 扩展 Ingress 能力。
使用 K8S 或 Docker 快速部署 metallb 与 openelb
本文介绍如何用 Ingress 配合负载均衡器替代 NodePort,提升服务可维护性与安全性。前置条件包括已部署 Kubernetes 集群;若 kube-proxy 使用 IPVS 模式,需启用严格 ARP(strictARP: true)。部署流程:先安装 MetalLB(v0.13.9),创建 IPAddressPool 地址池(172.31.0.240-250)并开启 L2Advertisement;再部署 ingress-nginx,使其识别负载均衡 IP。随后创建 Deployment、Service(ClusterIP)和 Ingress 测试访问,注意 Ingress 注解需添加 kubernetes.io/ingress.class: nginx。通过本地 hosts 将域名指向负载均衡 IP,成功访问 Nginx 欢迎页,验证了 MetalLB 与 Ingress 的对接正常。整体方案实现域名请求到服务的智能路由,避免暴露 NodePort 带来的安全和管理问题。

Kubernetes构建指南:二进制部署v1.21.x
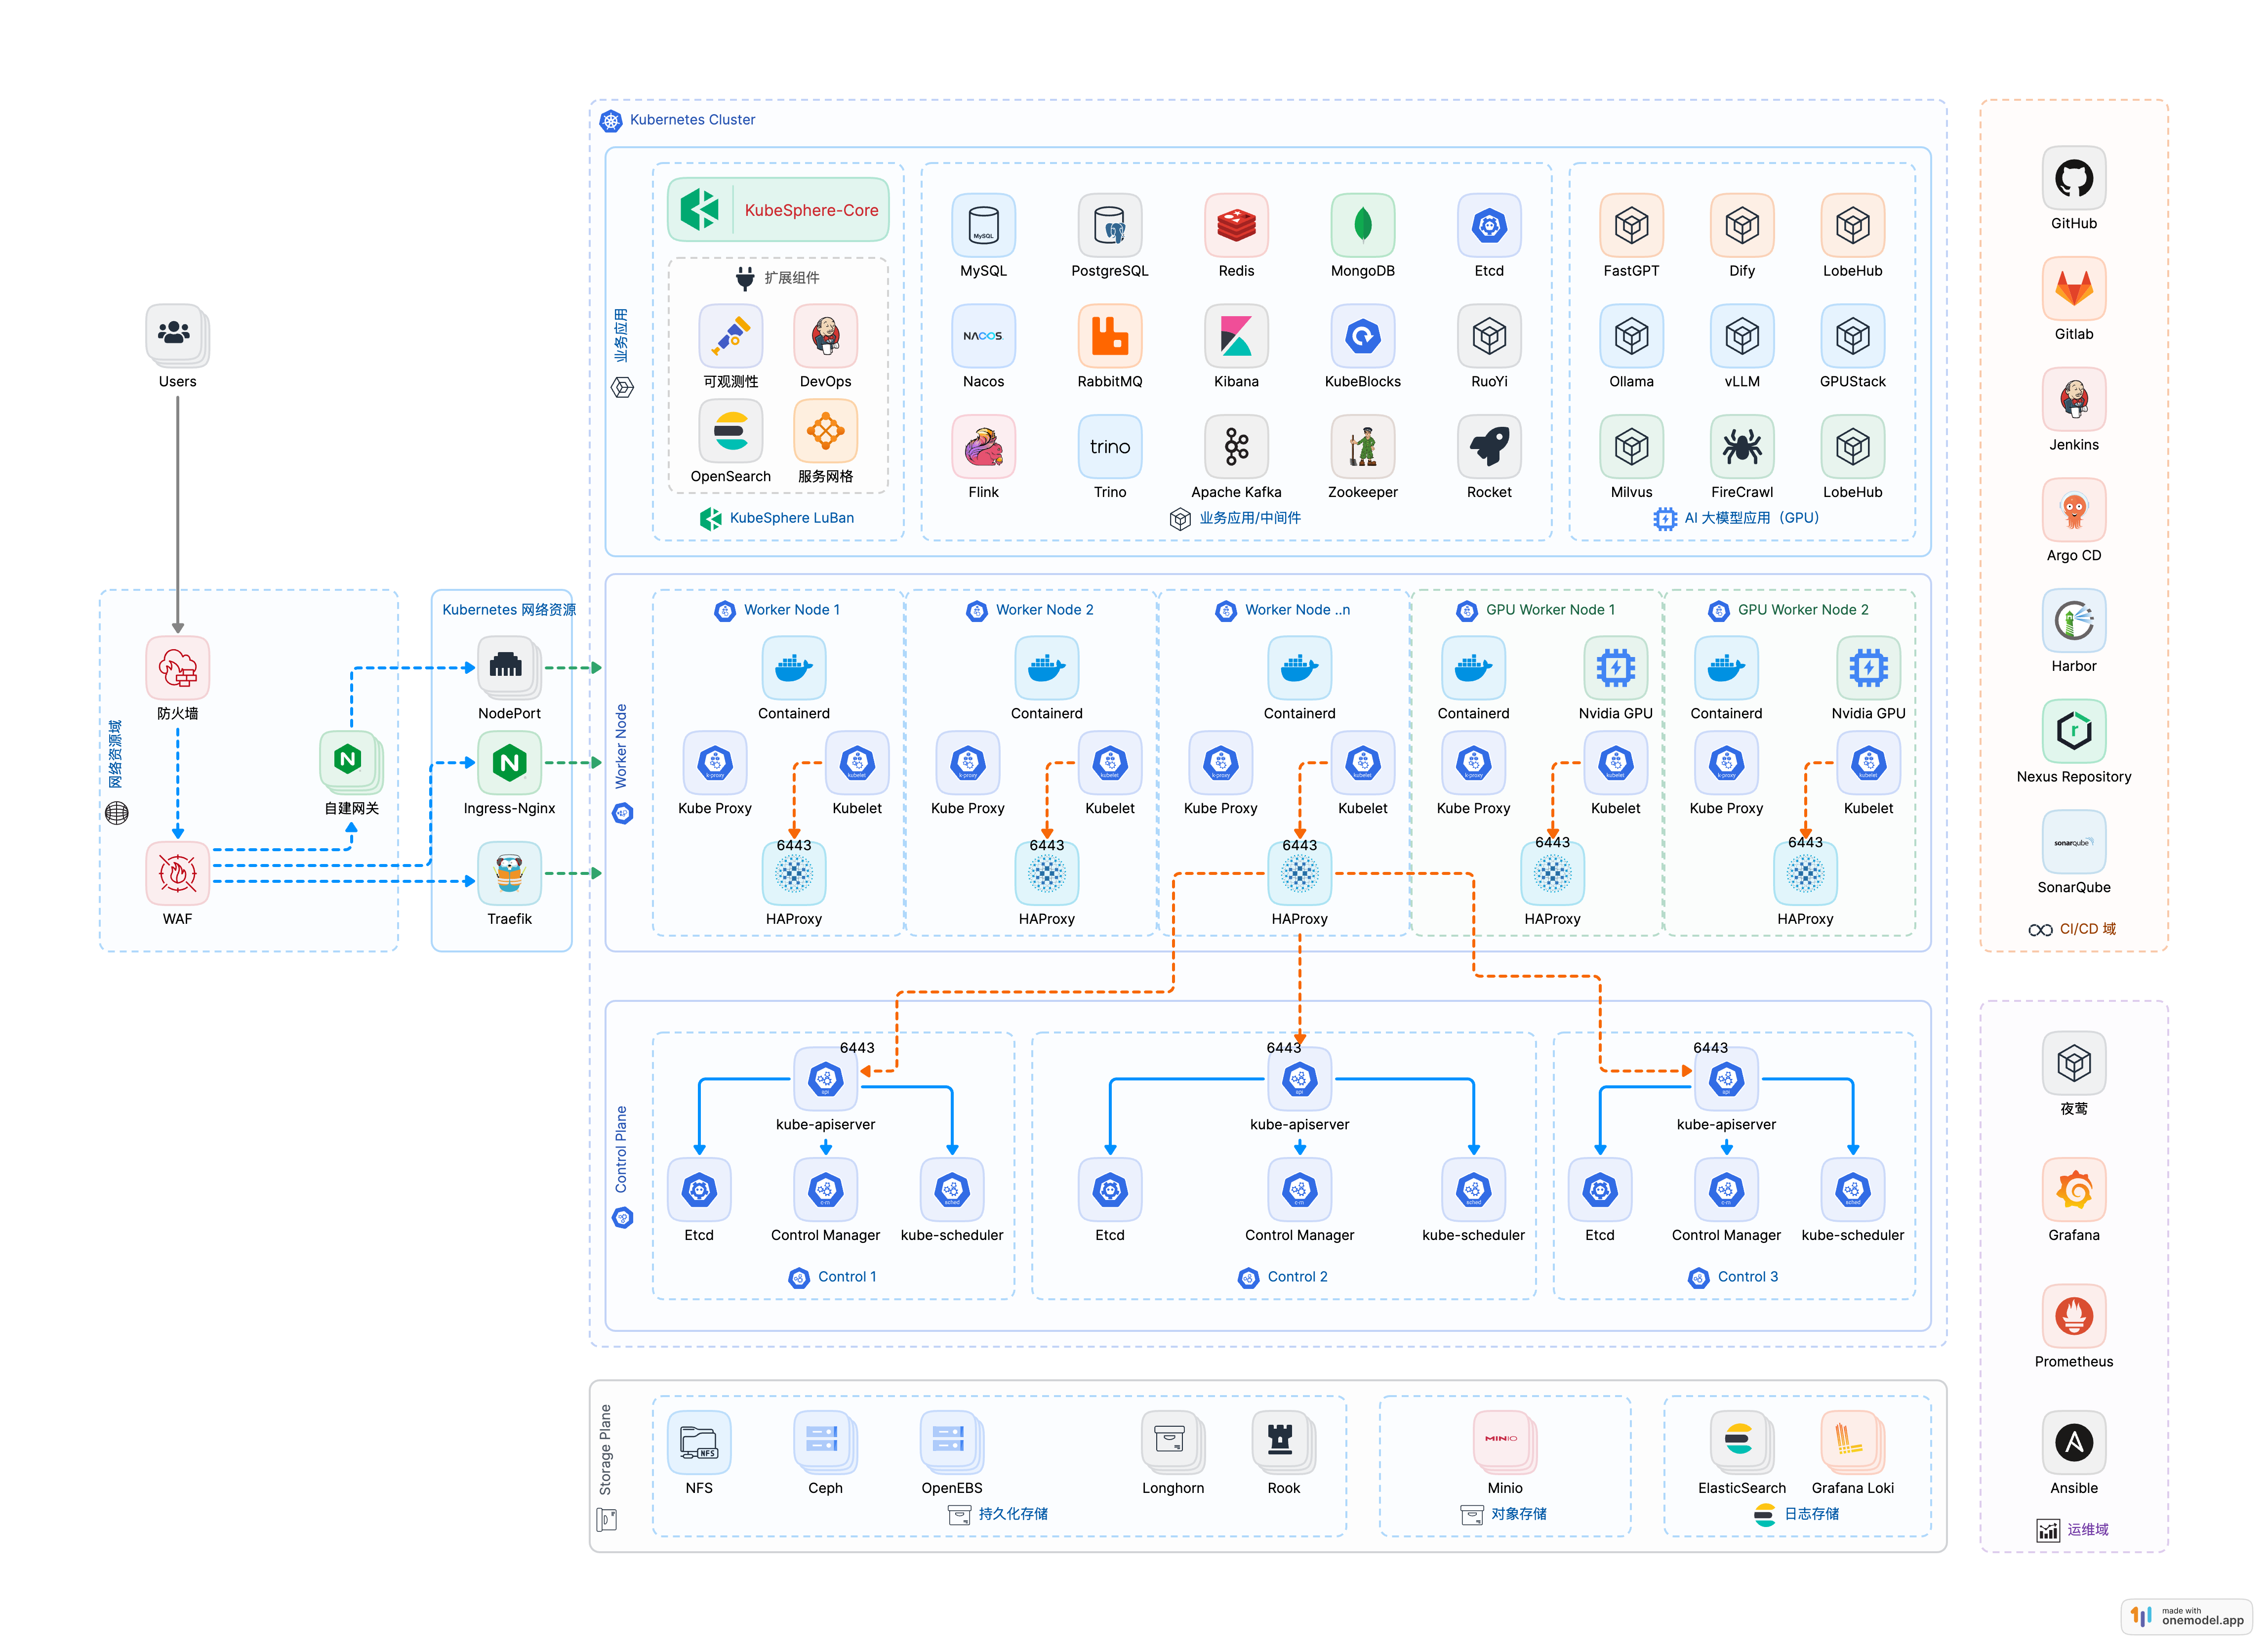
本文详细介绍了在CentOS 7.9上手动部署高可用Kubernetes集群的完整流程。内容涵盖基础环境配置(主机名、防火墙、SELinux、内核升级、系统优化等),使用HAProxy与Keepalived实现API服务器高可用,部署etcd集群,逐步安装并配置kube-apiserver、kube-scheduler、kube-controller-manager、kubelet、kube-proxy等核心组件,以及集成Calico网络插件和CoreDNS。文中提供了各步骤的配置文件、命令和验证方法,并针对镜像下载受限问题给出了pull.sh同步脚本,最后通过部署nginx服务验证集群功能正常。文章适合希望深入理解Kubernetes组件关系并手动搭建集群的运维人员参考。
centos7.9升级5.x内核
本文介绍在CentOS 7中手动更新内核至5.4.226-1.el7.elrepo.x86_64的完整流程。操作前需安装wget和perl,并创建临时目录下载内核RPM包;若wget链接失效,可使用作者提供的备用压缩包。依次或批量安装kernel-lt、devel、headers三个RPM文件,然后通过rpm -qa确认安装结果,使用cat /etc/grub2.cfg查看启动菜单顺序,执行grub2-set-default 0将新内核设为默认启动项。重启系统后使用uname -r验证内核版本。整个流程无需额外工具,按命令逐条执行即可完成升级,同时保留旧内核可用。

打包与构建优化
本文总结了Node.js、Maven、Gradle构建工具在特殊环境下的实践要点。Node.js内网构建时,即使设置私有仓库registry,已提交的package-lock.json仍可能导致依赖下载失败,需删除该文件重新构建;保守构建还应去除package.json依赖版本前的^符号,确保使用初始版本。Maven常用构建命令为`mvn clean package`,可配合跳过测试、强制更新依赖参数;在受限网络下需在settings.xml配置代理服务器以访问外部仓库。Maven deploy命令可指定releases和snapshots仓库地址上传构件。Gradle构建可用`gradle build --info`输出详细日志,便于排查问题。这些方法能帮助开发者在受限网络环境中稳定完成构建。
