

开发与加速测试
本文为开发者提供了一份开发环境配置速查指南,涵盖多项实用工具与命令:nvm 用于快速切换 Node.js 版本;Git 可配置代理解决访问 GitHub 缓慢的问题,并支持仅代理 GitHub 域名的精细化设置;提供可直接保存为 bat 脚本的 Windows 端口占用清理命令;Python 可通过 pyenv-win 完成版本切换;Java 环境则借助 jvms 实现下载与动态切换。此外,文章还针对“有线内网+无线外网”双网络场景,详细说明了通过配置静态路由方式,让指定 IP 流量走 Wi‑Fi 网关、其余流量走内网,实现内外网互不干扰的访问;并附加一个小技巧:取消 IDE 的富文本复制功能,避免向 Halo 等平台粘贴代码时携带多余格式。整体内容实用,以操作命令为主,适合开发运维参考。
coder远程开发
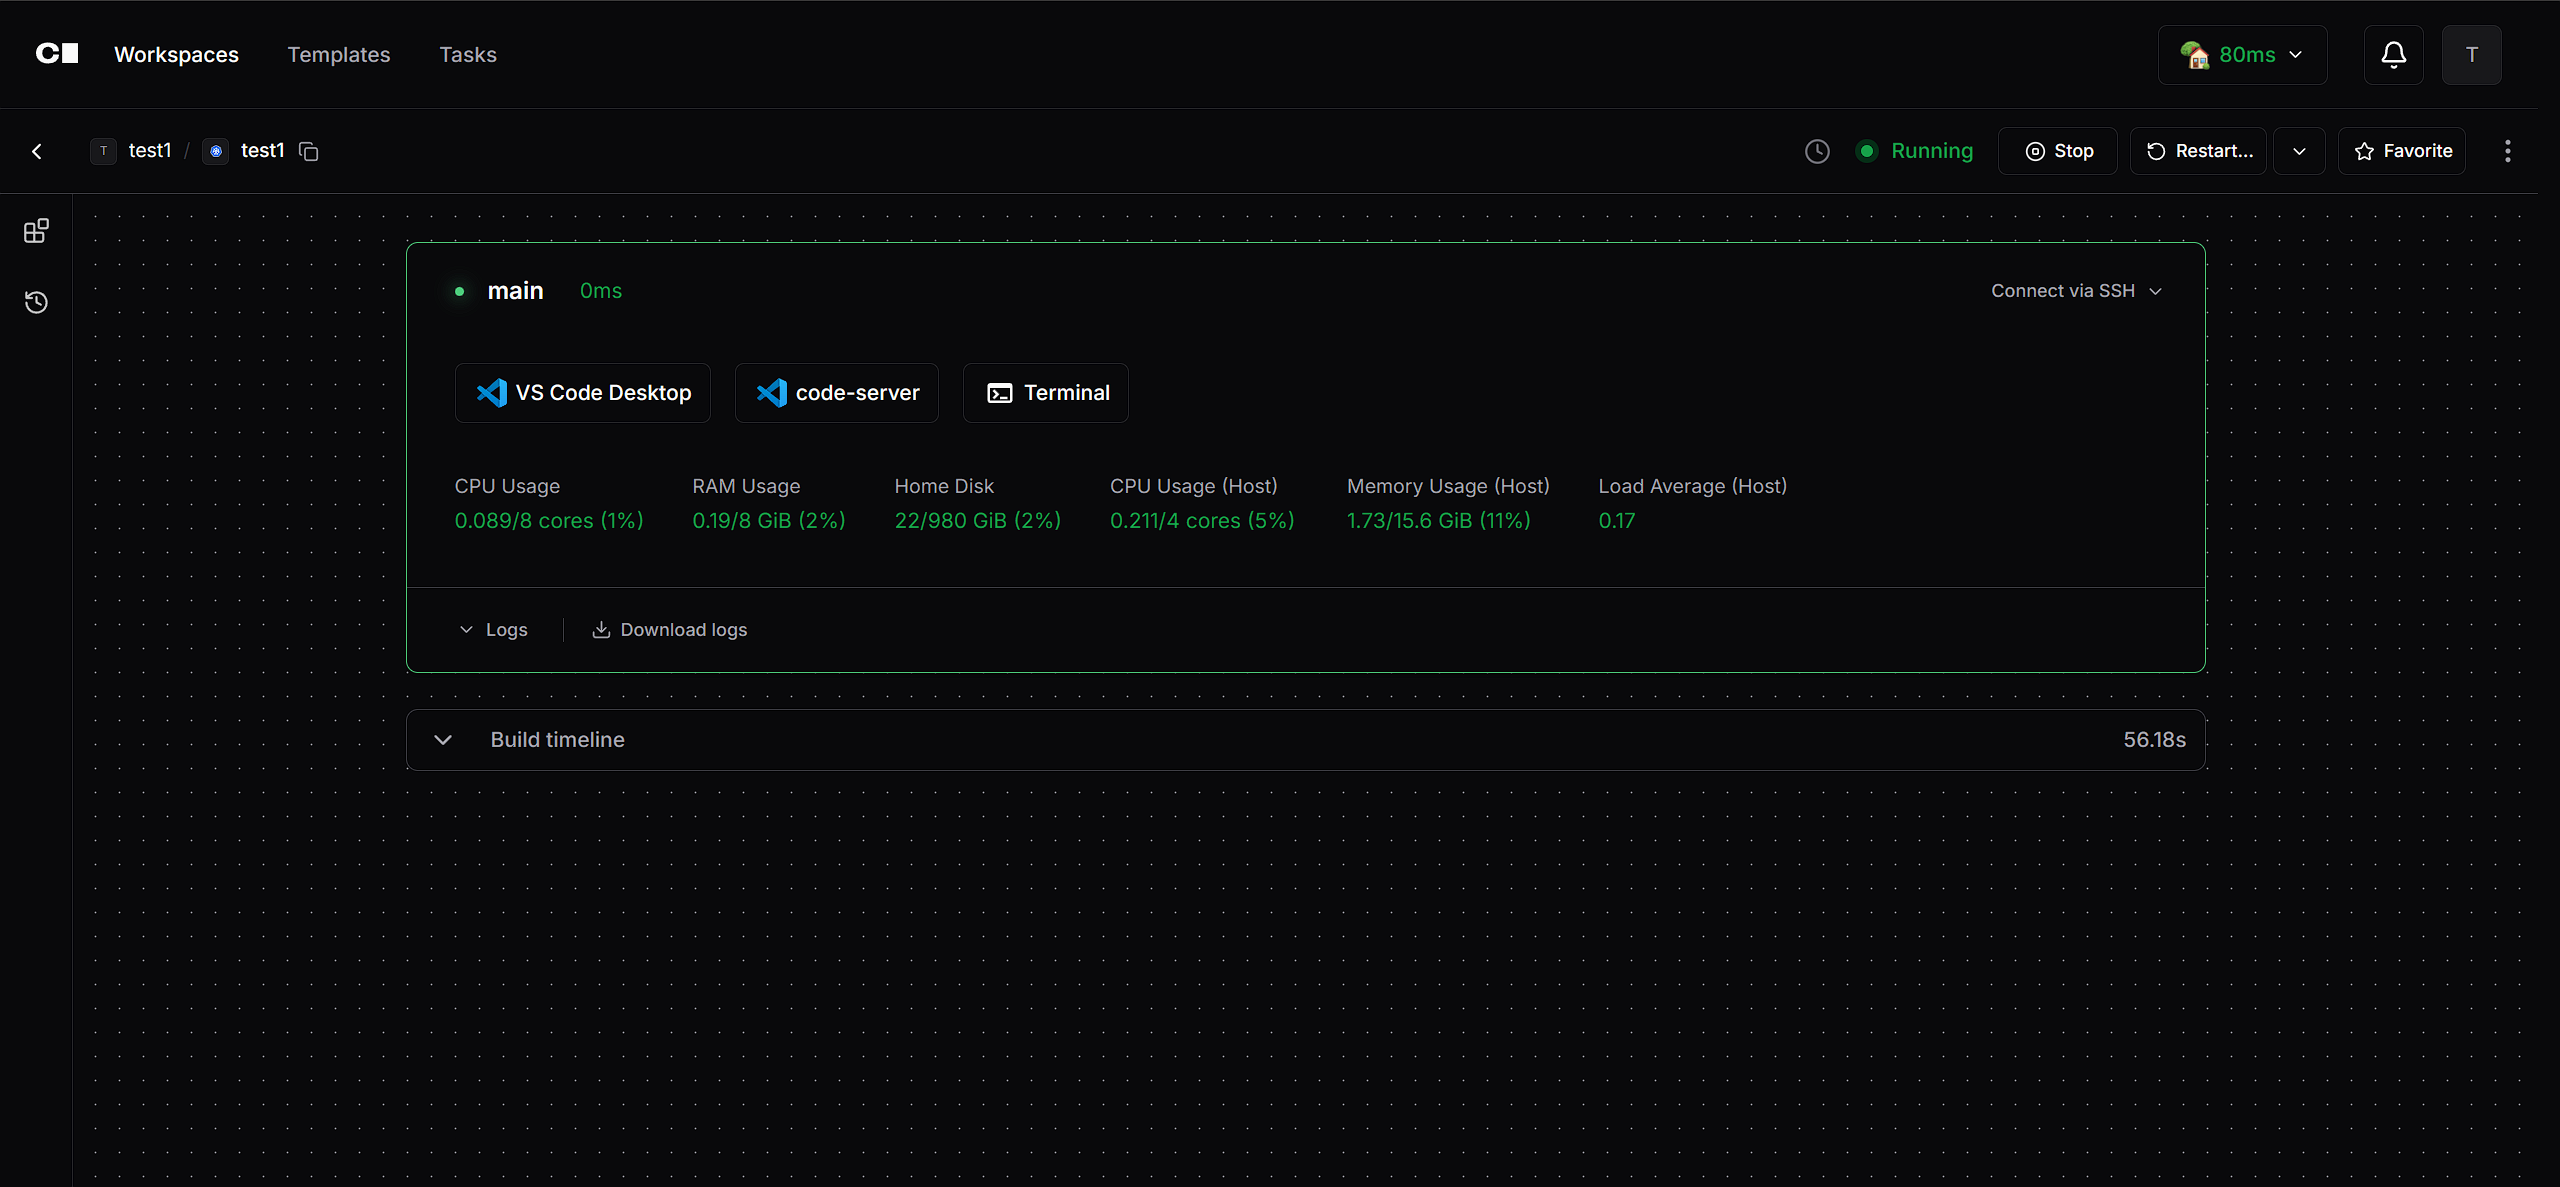
写在最前 https://coder.com/ 在大规模项目的部署与开发过程中,传统基于 Docker 的单机容器管理方式已难以满足需求。随着服务规模扩大至数十甚至上百个容器,容器的生命周期、网络、资源及依赖关系的管理成本急剧上升,整体复杂度显著增加。 为解决这一问题,通常需要引入 Kubernet
vscode远程开发
为解决本地环境复杂、难以完整复现项目运行的问题,文章引入IDEA、VS Code等工具的远程开发能力,直接连接远程服务器进行编写与调试,实现项目零成本启动,降低环境搭建维护成本,支持快速开发、迭代与部署。配置流程以VS Code为例:先安装Remote-SSH插件,通过“Remote-SSH: Connect To Host”添加Host配置,包括主机地址、端口、用户及密钥文件;随后参考免密登录配置实现无密码连接。若已配置免密但仍无法连接,可在用户settings.json中加入“remote.SSH.preconnect”与“remote.SSH.useLocalServer”参数解决。该方案有效提升开发效率,适合复杂网络环境下的远程协作开发。
快速部署 go
本文介绍了在 Linux 上部署 Go 1.22.1 的完整流程:通过 wget 下载官方安装包,解压后移至 /usr/local/go,并配置 GOROOT、GOPATH 与 PATH 环境变量,执行 source /etc/profile 使配置生效。随后验证 go version 与 which go 确保安装成功。为解决依赖拉取缓慢问题,设置 GOPROXY 为 goproxy.cn 并开启 GO111MODULE=on。步骤清晰,适合新手快速完成 Go 开发环境搭建,并规避国内网络下的模块下载障碍。
快速部署 k3s
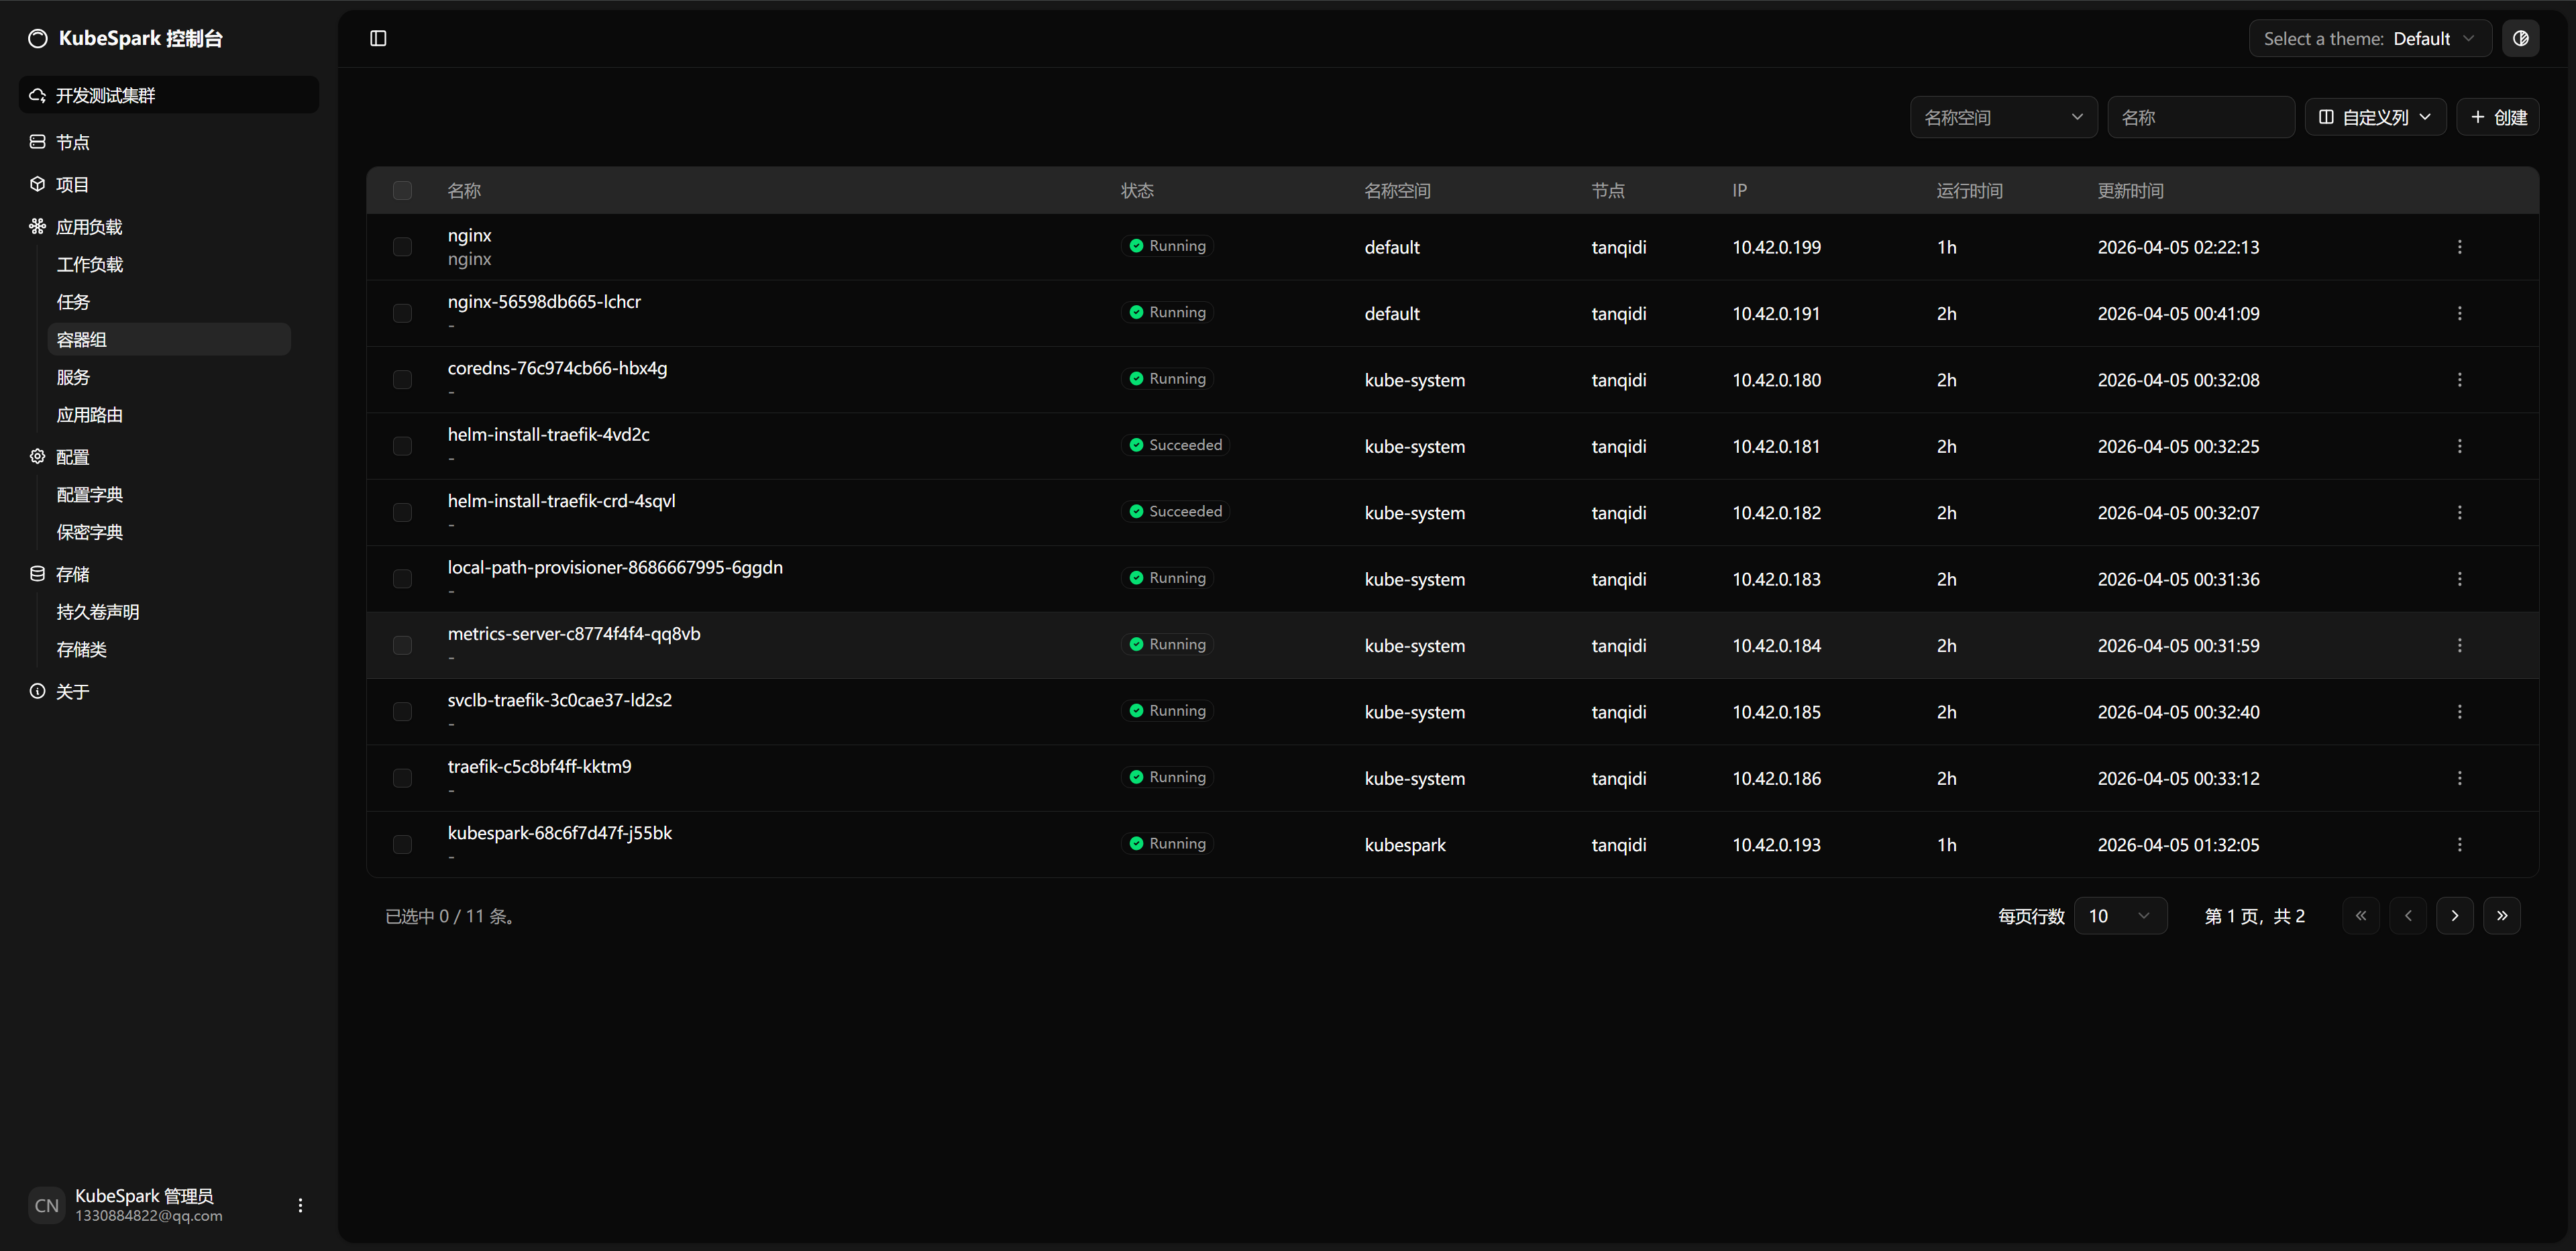
写在最前 很多时候我们使用 Kubernetes 只是为了做验证和测试,而不是搭建一套完整的生产集群。如果完全按标准 k8s 的方式部署,往往要处理大量无关的系统配置,比如 hosts、防火墙、内核参数、swap 等,成本和心智负担都很高。 k3s 通过一条命令即可快速安装一个与 Kubernete
关于slab内存泄露的异常问题
宿主机节点出现严重内存不足,但按容器和进程统计,内存占用仅十余GB,明显异常。排查发现Slab内存高达38G,且几乎全为不可回收的SUnreclaim,进程RSS总和远无法解释。由于节点运行Ceph OSD与MySQL等存储组件,直接重启风险高,故先将相关容器副本数调为0,再重启Docker和kubelet,成功释放SUnreclaim,可用内存恢复至约48GB。文章提示:内存异常飙升时应借助free、/proc/meminfo和ps排序结果综合判断,若明显不合理,可能存在内核或组件内存泄露,需谨慎处理并持续观察。
使用 K8S 或 Docker 快速部署 tensuns 监控告警
本文记录了基于Consul的运维平台后羿(TenSunS)在Kubernetes中的部署实践,重点围绕各类监控导出器的配置细节。作者省略了Github上已有的安装流程,聚焦实际使用中的关键操作:在TenSunS中新建实例前需预先配置Redis连接地址与认证密码,否则实例匹配和数据抓取无法生效。文章逐一给出redis-exporter、mysql-exporter、blackbox-exporter、node-exporter、kafka-exporter的Deployment/DaemonSet、Secret/ConfigMap、Service等完整YAML清单,并附有对应Grafana看板链接。mysql-exporter需创建专用监控账号并授权PROCESS、REPLICATION CLIENT、SELECT权限;blackbox-exporter配置了HTTP状态码、SSL证书、忽略证书、TCP、ICMP等探测模块;node-exporter以DaemonSet方式部署并启用kube-rbac-proxy安全代理。读者可按这些配置快速在K8s中落地多云及自建服务的监控采集与看板展示。